Un sistema de control de acceso por tarjeta se basa en tres mecanismos encadenados: autenticación del portador, verificación de los derechos en un repositorio, y luego el comando de un órgano de bloqueo. Detrás de esta secuencia simple, las elecciones tecnológicas, la arquitectura de red y la gestión de identidades determinan el nivel real de seguridad. Aquí detallamos los puntos técnicos que marcan la diferencia entre una instalación fiable y un dispositivo eludible.
Protocolos RFID y cifrado: lo que separa una tarjeta segura de una tarjeta clonable
La frecuencia de radio y el protocolo de comunicación condicionan directamente la resistencia al clonaje. Una tarjeta a 125 kHz sin cifrado (tipo EM4100) transmite su identificador en claro. Un lector pirata de unos pocos euros es suficiente para duplicarla.
Las tarjetas MIFARE Classic, ampliamente desplegadas en Francia, utilizan el cifrado Crypto-1. Este protocolo ha sido roto públicamente, lo que hace que estas tarjetas sean vulnerables a ataques por relay o por fuerza bruta sobre la clave sectorial. Recomendamos considerarlas como un nivel de seguridad intermedio, aceptable para zonas de bajo riesgo.
MIFARE DESFire EV2 o EV3 con cifrado AES de 128 bits constituye hoy el estándar para sitios sensibles. La comunicación entre la tarjeta y el lector de proximidad está cifrada de extremo a extremo, con autenticación mutua. Cada transacción genera una clave de sesión única, lo que neutraliza los ataques por escucha pasiva.
La arquitectura del sistema cuenta tanto como la tarjeta misma. Cuando la tarjeta de control de acceso está asociada a un controlador que incorpora una tabla de derechos local y sincronizada con un servidor central, la decisión de apertura sigue siendo funcional incluso en caso de corte de red. Este modo híbrido (decisión local, administración centralizada) evita el punto de fallo único.
Convergencia de tarjeta física e identificadores IT: el modelo PIAM
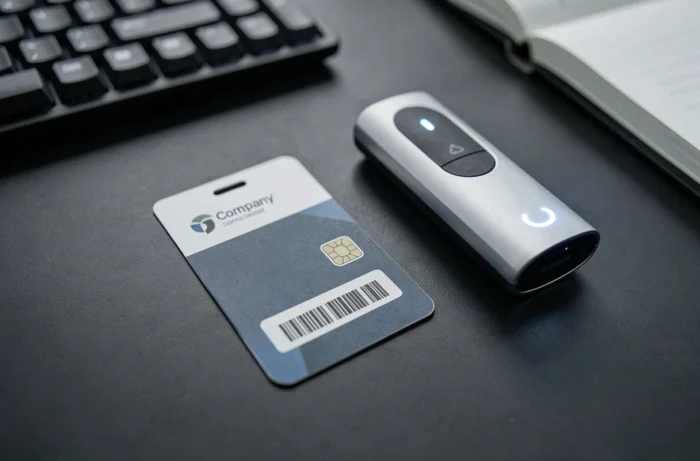
La tendencia más estructurante en el sector del control de acceso no es el cambio de soporte, sino la unificación de la identidad física y lógica. El modelo PIAM (Physical Identity and Access Management) fusiona la tarjeta de entrada al edificio y los identificadores informáticos (sesión de puesto de trabajo, VPN, aplicaciones empresariales) en un solo repositorio.
El interés para la seguridad es directo: un colaborador cuyo contrato ha sido rescindido ve revocados sus derechos de acceso físicos y digitales simultáneamente. Sin convergencia, el tiempo entre la desactivación de la cuenta IT y la retirada de la tarjeta deja una ventana de exposición que observamos regularmente durante auditorías.
Para la empresa, este modelo simplifica la gestión de las habilitaciones. Un solo flujo de trabajo provisiona o desprovisiona todos los accesos. Esto también reduce la superficie de no conformidad con el RGPD, ya que la trazabilidad de los datos de identificación se centraliza en un sistema único en lugar de estar dispersa entre el software de control de acceso y el directorio Active Directory.
Tarjeta desmaterializada en smartphone: migración hacia las credenciales móviles
Desde hace algunos años, la transición hacia los identificadores móviles se está acelerando. La tarjeta es reemplazada por una credencial almacenada en el elemento seguro o el TEE (Trusted Execution Environment) del smartphone. La comunicación con el lector se realiza a través de NFC o BLE (Bluetooth Low Energy).
La credencial móvil elimina el riesgo de clonación física de la tarjeta. El secreto criptográfico nunca se expone: es el smartphone el que ejecuta la prueba de posesión a través de un challenge-response, sin transmitir el identificador en claro.
Se deben cumplir tres condiciones técnicas para un despliegue fiable:
- Un lector de proximidad compatible con NFC y BLE, con firmware actualizado para gestionar los protocolos OSDP v2 (cifrado del canal lector-controlador)
- Una plataforma en la nube o local capaz de provisionar y revocar las credenciales a distancia, en tiempo real
- Una política de gestión de dispositivos móviles (MDM) que garantice que solo un smartphone conforme (sistema operativo actualizado, sin root/jailbreak) puede recibir una credencial
El BLE ofrece una ventaja operativa: la apertura manos libres a distancia, útil en aparcamientos o zonas de entrega. Sin embargo, el alcance más amplio de Bluetooth impone un ajuste fino del umbral RSSI para evitar aperturas involuntarias cuando un portador pasa cerca sin intención de entrar.
Impacto de NIS2 y del Cyber Resilience Act en los sistemas de control de acceso
La entrada en vigor de la directiva NIS2 y del Cyber Resilience Act modifica los requisitos para las empresas que operan sistemas de control de acceso conectados. NIS2 amplía el ámbito de las entidades afectadas e impone una gestión de riesgos que cubra explícitamente la seguridad física cuando esta interactúa con el sistema de información.
Concretamente, un controlador de acceso conectado a la red IP de la empresa entra en el ámbito de la política de ciberseguridad. Las actualizaciones de firmware, el endurecimiento de los puertos de red y la segmentación VLAN de la subred de seguridad se convierten en obligaciones documentadas, no solo en buenas prácticas.
El Cyber Resilience Act, por su parte, apunta a los fabricantes de productos que contienen elementos digitales. Los lectores de tarjetas, controladores y software de supervisión deberán integrar la seguridad desde el diseño (security by design) y proporcionar actualizaciones de seguridad durante toda la vida útil esperada del producto. Para los instaladores y operadores, esto significa que deben exigir contractualmente un compromiso de seguimiento de software con el proveedor.
Criterios de elección de un sistema de tarjetas para un sitio de múltiples accesos
Recomendamos estructurar el pliego de condiciones en torno a cuatro ejes técnicos:
- Nivel de cifrado mínimo: AES de 128 bits para las zonas sensibles, diversificación de claves por sitio para evitar que una tarjeta clonada en un sitio funcione en otro
- Capacidad del controlador para funcionar en modo degradado (fuera de red) con una tabla de derechos local sincronizada
- Compatibilidad con las credenciales móviles para anticipar la migración progresiva de las tarjetas físicas
- Interoperabilidad OSDP v2 entre lectores y controladores, independientemente del fabricante, para evitar el bloqueo propietario
El dimensionamiento del sistema de gestión de identidades sigue siendo el factor más subestimado. Un sitio con varios cientos de colaboradores, con proveedores y visitantes regulares, genera un volumen de aprovisionamiento y desaprovisionamiento que, sin automatización, crea fallos de habilitación en pocas semanas.
La elección del soporte (tarjeta DESFire, smartphone o ambos en coexistencia) depende del perfil de los usuarios y del parque existente. La coexistencia de tarjeta física y credencial móvil es la configuración más común en fase de transición, siempre que el lector gestione ambos protocolos sin degradación del nivel de seguridad.